数据不出域:端侧方案在金融与政务场景的合规价值
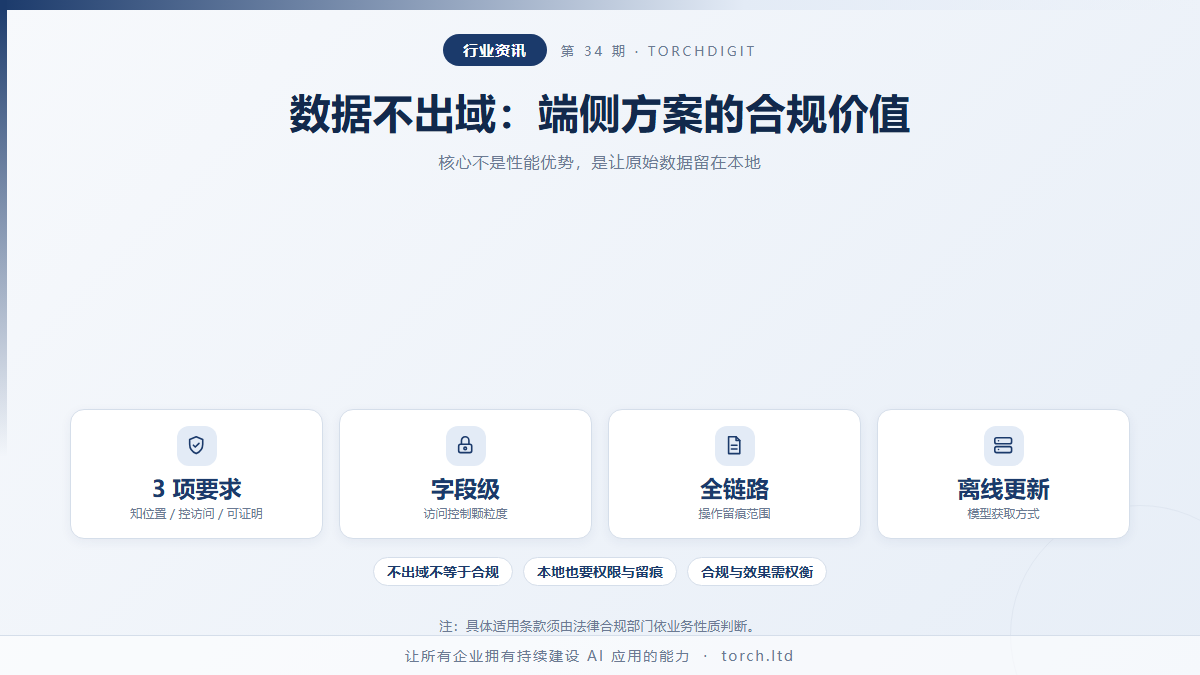
「数据不出域」在金融与政务的采购要求里几乎是一票否决项。端侧方案之所以在这两个领域受关注,核心不是性能优势,而是它能让原始数据始终留在本地,从架构上避免数据跨域流动。理解这一点,就能判断哪些场景真正需要端侧,哪些场景只是被概念吸引。
合规要求的实质是控制数据的流转路径
监管对数据的要求通常落在三点:知道数据在哪、控制谁能访问、能证明过程可查。这三点都与数据是否离开本地环境直接相关。
数据出境或出域后,控制权就转移到接收方,即便有合同约束,实际的访问路径与留存情况也难以完全掌握。因此对敏感数据,最省事的方式是不让它离开。端侧方案的价值就在这里:推理在本地完成,传输的是结果而不是原始数据。
需要注意的是,「不出域」不自动等于合规。本地设备如果缺乏访问控制与操作记录,同样不满足要求。端侧只是解决了流转环节,权限与留痕仍要另外建设。
金融与政务的关注点并不相同
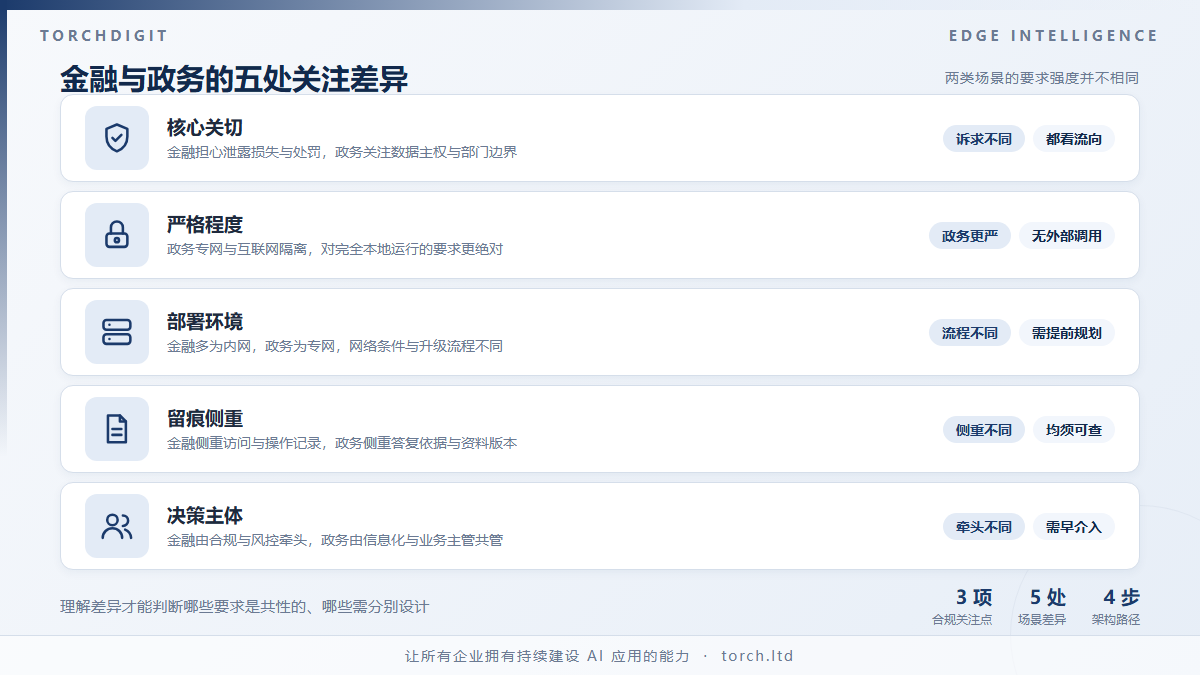
金融更关注数据泄露带来的直接损失与监管处罚。客户身份信息、交易记录、征信数据都属于高敏感类别,一旦外流后果明确。因此金融机构在评估方案时,会重点看数据是否可能以任何形式离开内网,包括日志、缓存与调试接口。
政务更关注数据主权与跨部门边界。同一份数据在不同部门之间的流转需要明确授权,而政务专网本身与互联网隔离,任何需要外部网络调用的方案都难以落地。这决定了政务场景对「完全本地运行」的要求比金融更绝对。
两者共同的要求是过程可审计。无论是监管部门检查还是内部审计,都需要能还原某条数据在什么时间被谁访问、用于什么任务。
把合规要求落到架构上
要让端侧方案真正满足要求,架构上要落实几件事。
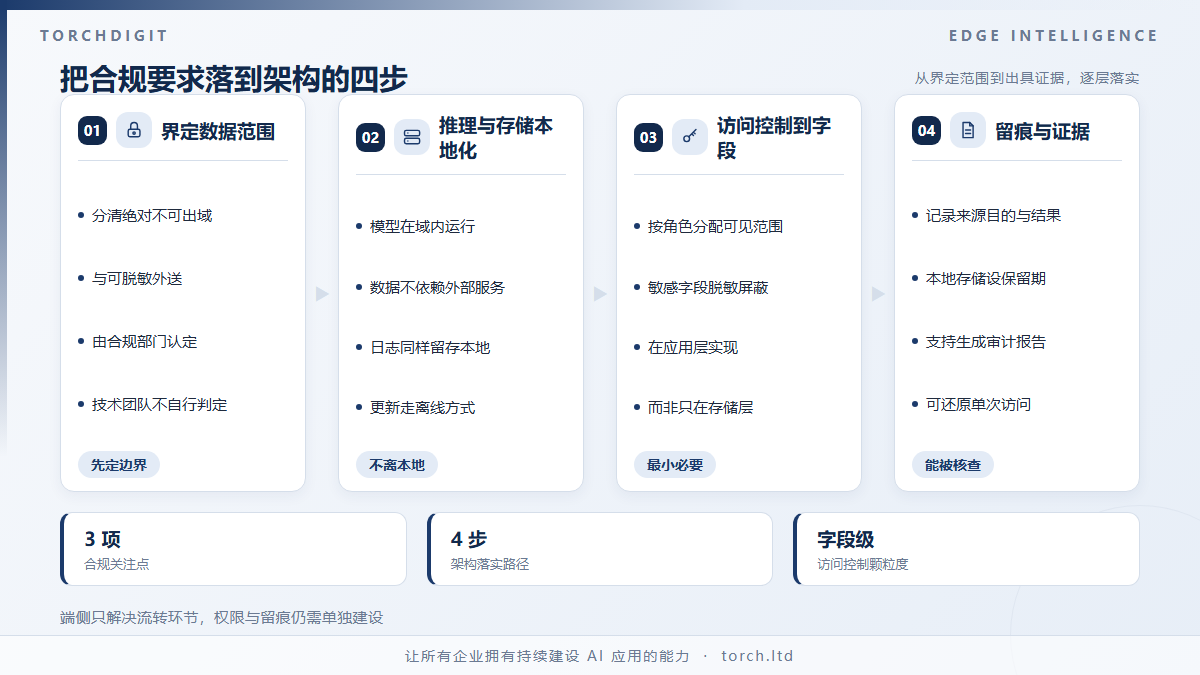
推理与存储都在域内。模型、数据、日志都不依赖外部服务,包括模型更新这类操作也应通过离线方式完成,而不是实时联网拉取。
访问控制到字段级。不是所有人都能看全部数据,敏感字段需要按角色脱敏或屏蔽,这一点应该在应用层而不只是在数据库层实现。
操作留痕覆盖全链路。每次访问记录来源、目的、操作内容与结果。留痕本身也是数据,同样不能出域,需要本地存储并设定保留期限。
提供可验证的证据。合规检查时能出具审计报告与操作记录,而不是口头说明系统是安全的。