生成式 AI 合规趋势下,企业该怎么准备审计材料
监管部门对生成式 AI 的关注,正从「有没有用」转向「怎么用的」。企业被要求说明的范围也越来越具体:数据从哪来、模型如何决策、结果谁负责。与其等检查时临时整理,不如把材料准备变成日常动作,按固定结构持续积累。
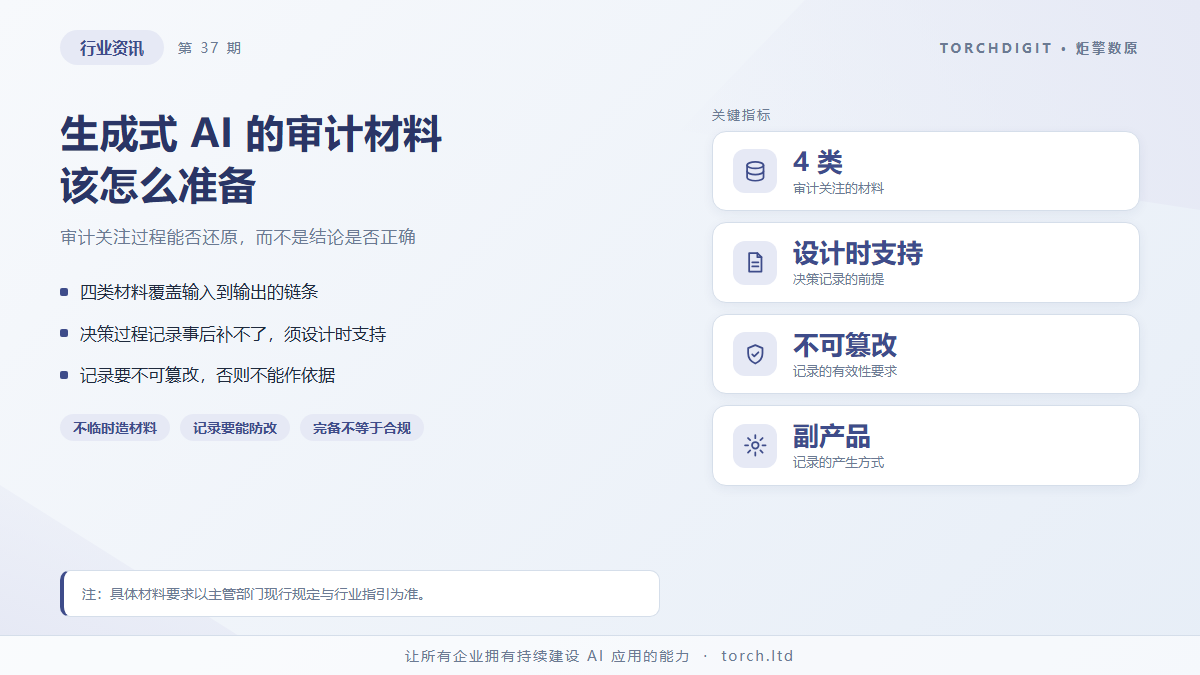
审计关注的是过程可还原,而不是结论正确
很多人以为审计是检查输出是否准确,实际关注的是过程能否还原。同样一个结论,如果是经过可追溯的判断得出,即便偶有偏差也可以解释;如果是无法说明来源的黑箱结果,即便当下正确也存在风险。
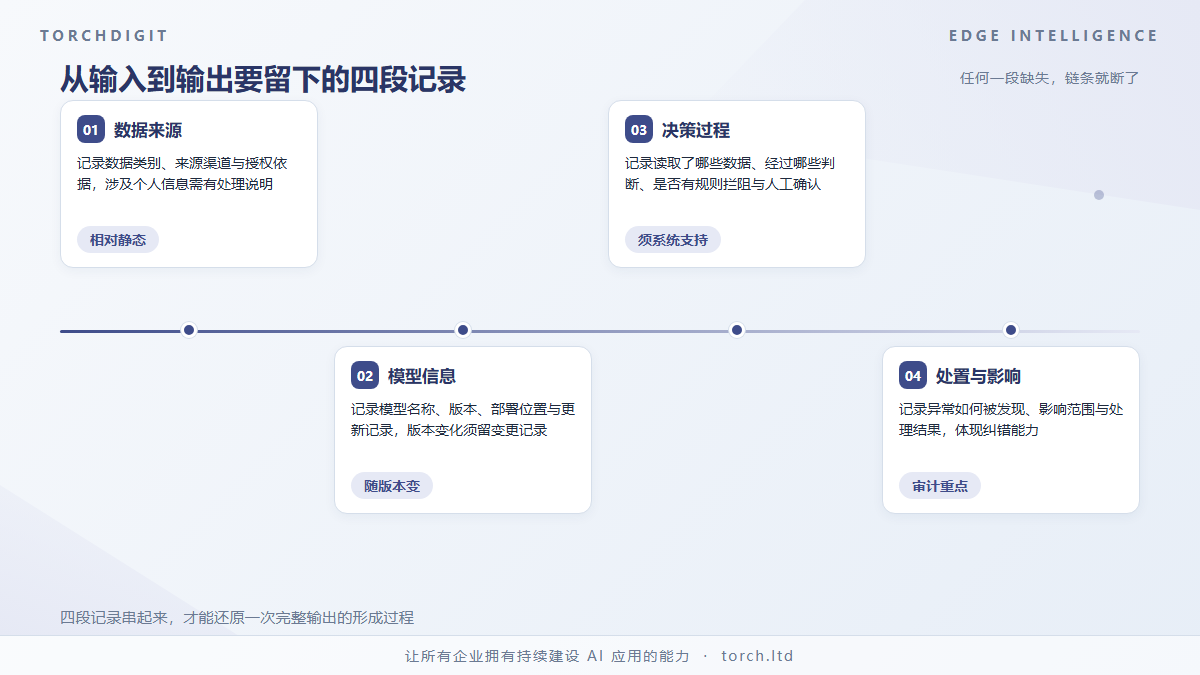
围绕这一点,审计通常要看四类材料:数据来源与授权情况、模型与版本信息、决策过程与人工介入记录、以及结果的影响范围与处置方式。这四类材料对应了从输入到输出的完整链条。
理解了这个结构,准备材料就有了方向:不需要为每次检查单独造材料,而是让系统在日常运行中自动产出这些记录。
按四类材料建立日常记录
数据来源。记录每个应用所使用数据的类别、来源渠道与授权依据。如果涉及个人信息或敏感数据,需要有对应的处理说明。这部分材料相对静态,但需要在数据范围变化时及时更新。
模型信息。记录所用模型的名称、版本、部署位置与更新记录。如果使用了外部服务,需要记录调用方式与数据处理约定。模型版本变化时应留下变更记录。
决策过程。这是最容易被忽略的一类。需要能还原某次具体输出是如何产生的:读取了哪些数据、经过哪些判断、是否有规则拦阻、是否有人工确认。这类记录要求系统在设计时就支持,事后补不了。
处置与影响。记录异常结果的发现方式、影响范围与处理结果。这类材料能体现企业具备发现问题并纠正的能力,通常是审计关注的重点。
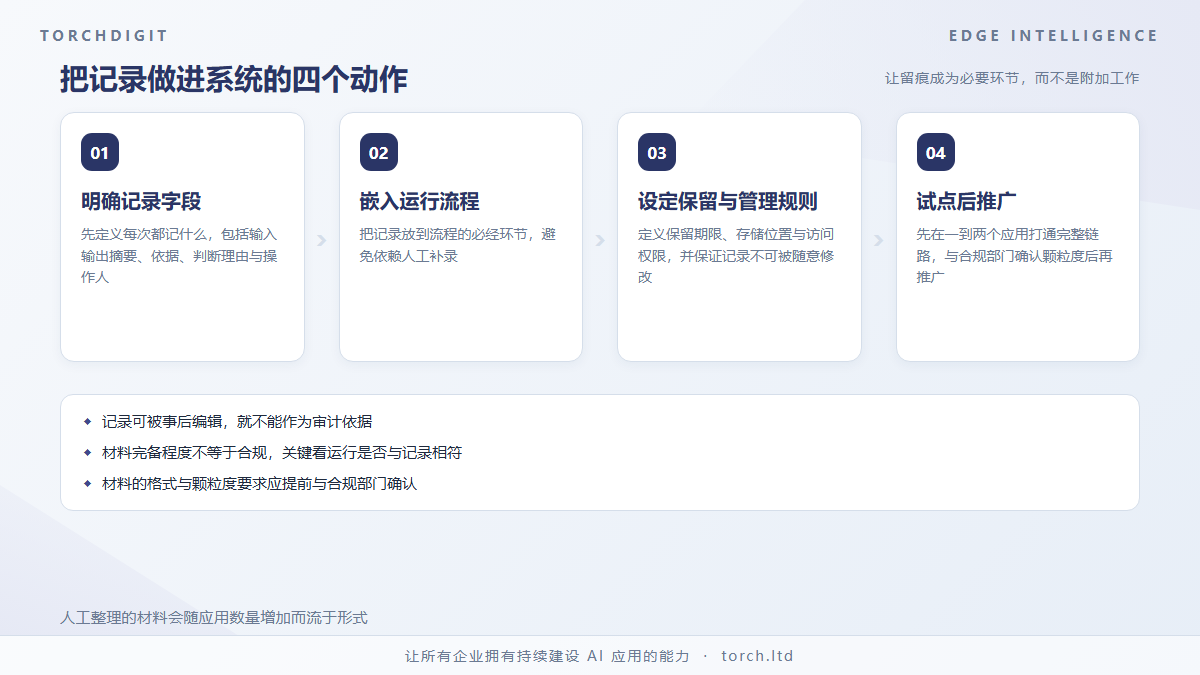
让记录成为系统的副产品
如果记录需要人工整理,随着应用数量增加,这项工作会迅速变成负担,最终流于形式。
可行的做法是在系统里内置记录能力,把留痕做成运行的必要环节而不是附加动作。具体包括:每次调用自动记录输入输出的摘要与依据,关键决策点记录判断理由,人工介入时记录操作人与时间。
记录本身也需要管理。要定义保留期限、存储位置与访问权限,并保证记录不可被随意修改。记录若可被事后编辑,就不能作为审计依据。